精选Anthropic News发布
扩展网络验证计划
Anthropic推出新版网络验证计划(CVP),面向合格安全研究人员提供高级网络能力。新计划分为三个访问层级,允许团队根据需求申请不同权限。所有层级均开放Claude Opus 5.5、Sonnet 5.5、Mythos 5.1等最新模型的使用权限。
我们推出了全新扩展版的网络验证计划(CVP),使符合条件的安全专业人员能够使用先进的网络能力和降低拦截率的分类器。该计划现包含三个访问层级,允许安全团队申请最适合其工作需求的访问级别。每个层级均提供对我们最强大模型的访问权限,包括 Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1 以及未来推出的新模型。感兴趣的客户可在此申请。
网络安全本质上具有双重用途:同一项能力既能让安全团队发现并修复漏洞,也能帮助恶意行为者加以利用。因此,我们的通用模型(如 Claude Opus 5.5、Claude Fable 5.1 和 Claude Sonnet 5.5)配备了保守的网络安全措施,会阻止大多数网络相关操作。此举旨在限制恶意行为者利用我们的模型实施有害活动,同时我们继续努力减少针对安全编码的误报。
但防御方也需要获得最佳工具和最强能力以保护其系统。过去六个月里,我们通过两个项目实现了可信访问:Glasswing 项目和 CVP。前者向负责保护最关键软件的一组组织开放了 Claude Mythos 的使用权限;后者则向经过审核的安全团队提供了对 Claude Opus 和 Claude Sonnet 模型降低安全限制的访问权限。
现在,我们将这些项目整合为一个扩展版服务,旨在让更多安全组织获得保护其系统所需的能力。
新的访问层级
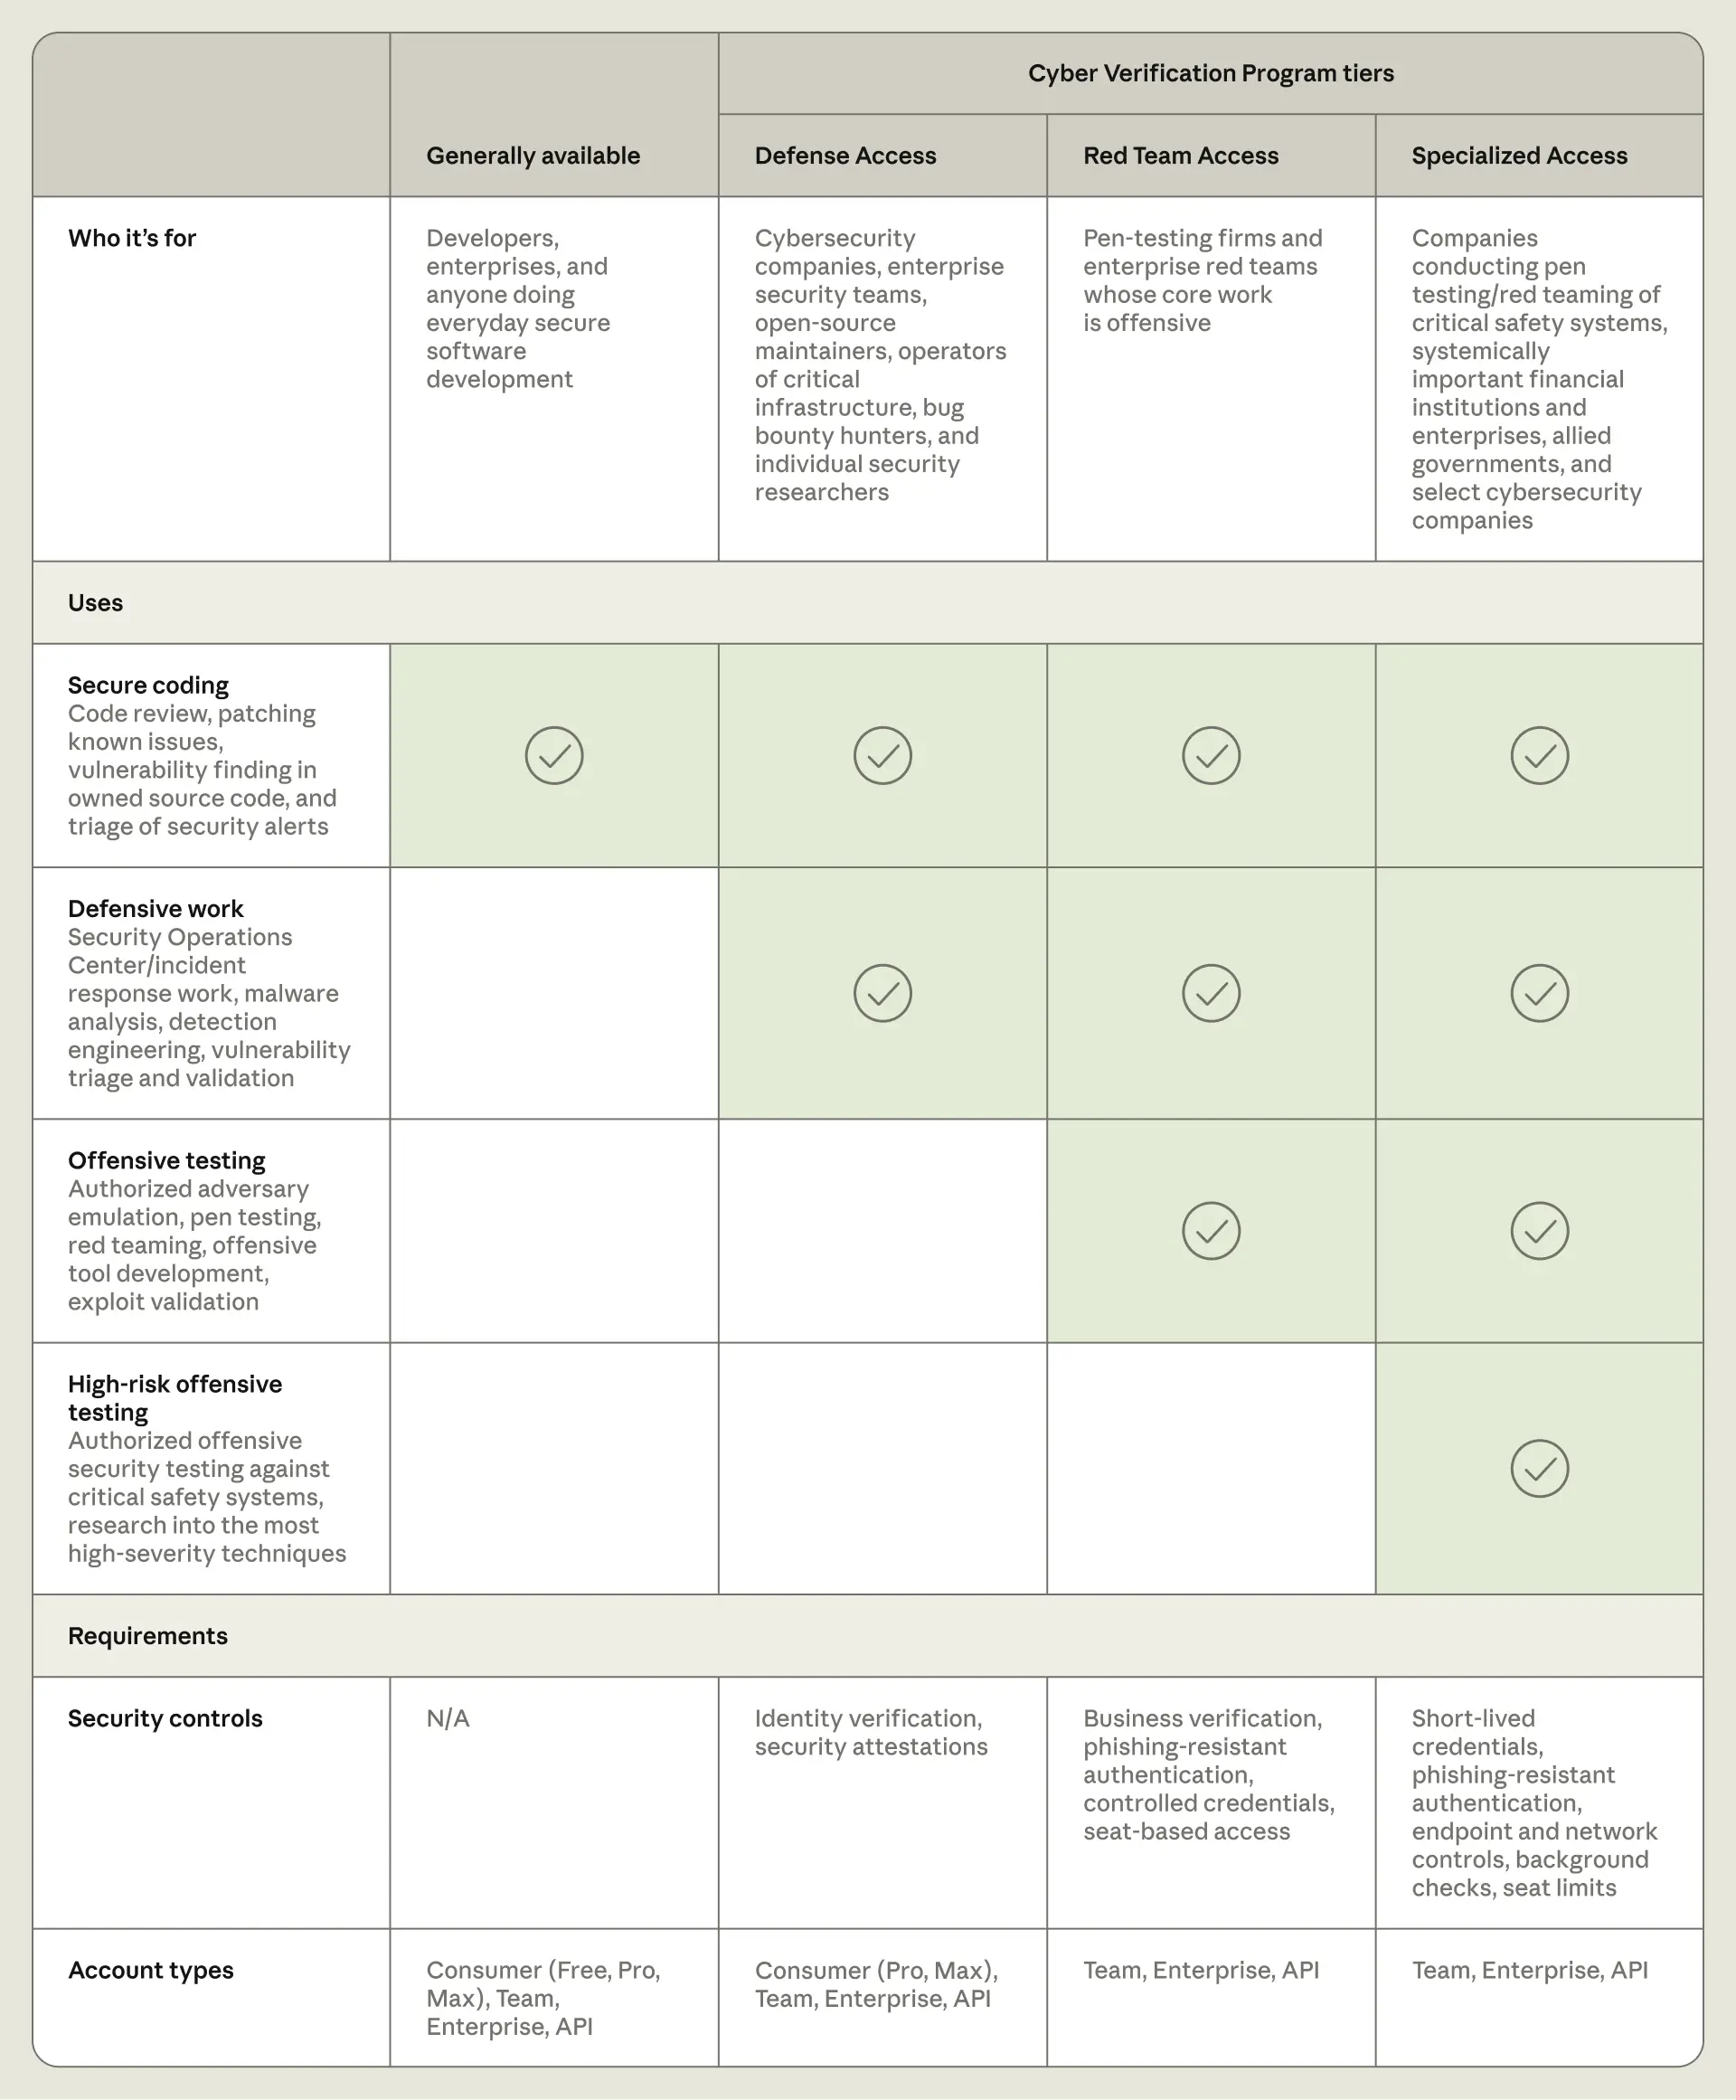
更新后的访问层级根据网络安全工作的范围,向安全专业人员提供特定的模型能力。每个层级都有不同的验证要求和安全控制措施。
防御访问适用于防御性工作,包括安全运营中心和事件响应任务、逆向工程恶意软件,以及分析和验证漏洞。符合资格的组织示例包括:为企业、非营利组织、大学和政府机构中负责维护或拥有系统的团队;任何规模的关键基础设施运营商,如地区医院或市政公用事业公司;较小的安全公司;开源维护者;以及有已报告漏洞记录的个人研究人员。
我们预计许多从事防御性网络安全工作的组织都符合此层级的资格。我们力求在几天内回复申请。
红队访问在上述防御用途的基础上增加了授权的渗透测试和红队演练。符合资格的组织示例包括内部红队、政府红队以及安全和渗透测试公司。此层级的组织仅能对获授权测试的系统进行对抗性测试,包括关键行业的 IT 系统。用户仍会因可能造成人身伤害或大规模破坏的操作(如部署勒索软件、损坏物理系统或对高风险安全系统进行渗透测试)而遭遇实时拦截。
鉴于更高的资格要求和更严格的安全控制,我们预计此层级的申请需要几周时间进行审核。在审核红队访问申请期间,符合条件的组织将被纳入防御访问层级。目前,此层级仅限组织申请;个人研究人员不符合资格。
专业访问拥有的网络拦截最少,专为有限数量的经核实且获授权测试可能影响人类生命或扰乱市场的安全系统的组织保留,例如飞行操作系统、电网、电信网络、银行间转账基础设施和政府行政网络。
对于这一层级,我们目前与美国政府合作,对每个组织进行深入审查。玻璃翼计划(Project Glasswing)的现有成员将过渡到该层级,无需对当前模型重新进行审批。
我们的通用发布模型可继续用于代码审查、修补已知问题、自有源代码中的漏洞发现以及安全警报分类等任务。
参与该计划的组织需要保留数据,以便我们监控网络滥用行为。今年秋季晚些时候,当企业前沿保障措施(Enterprise Frontier Safeguards,简称 EFS——一种结合零数据保留隐私与强大保障的新解决方案)推出后,符合条件的组织将能够将其数据存储在其控制的云基础设施中。在 EFS 可用之前,拥有零数据保留功能的 Claude Fable 5.1 或 Claude Mythos 5.1 访问权限的组织也可以以零数据保留方式使用 CVP。如需登记对 EFS 的兴趣,请填写此表单。
测试各层级的有效性
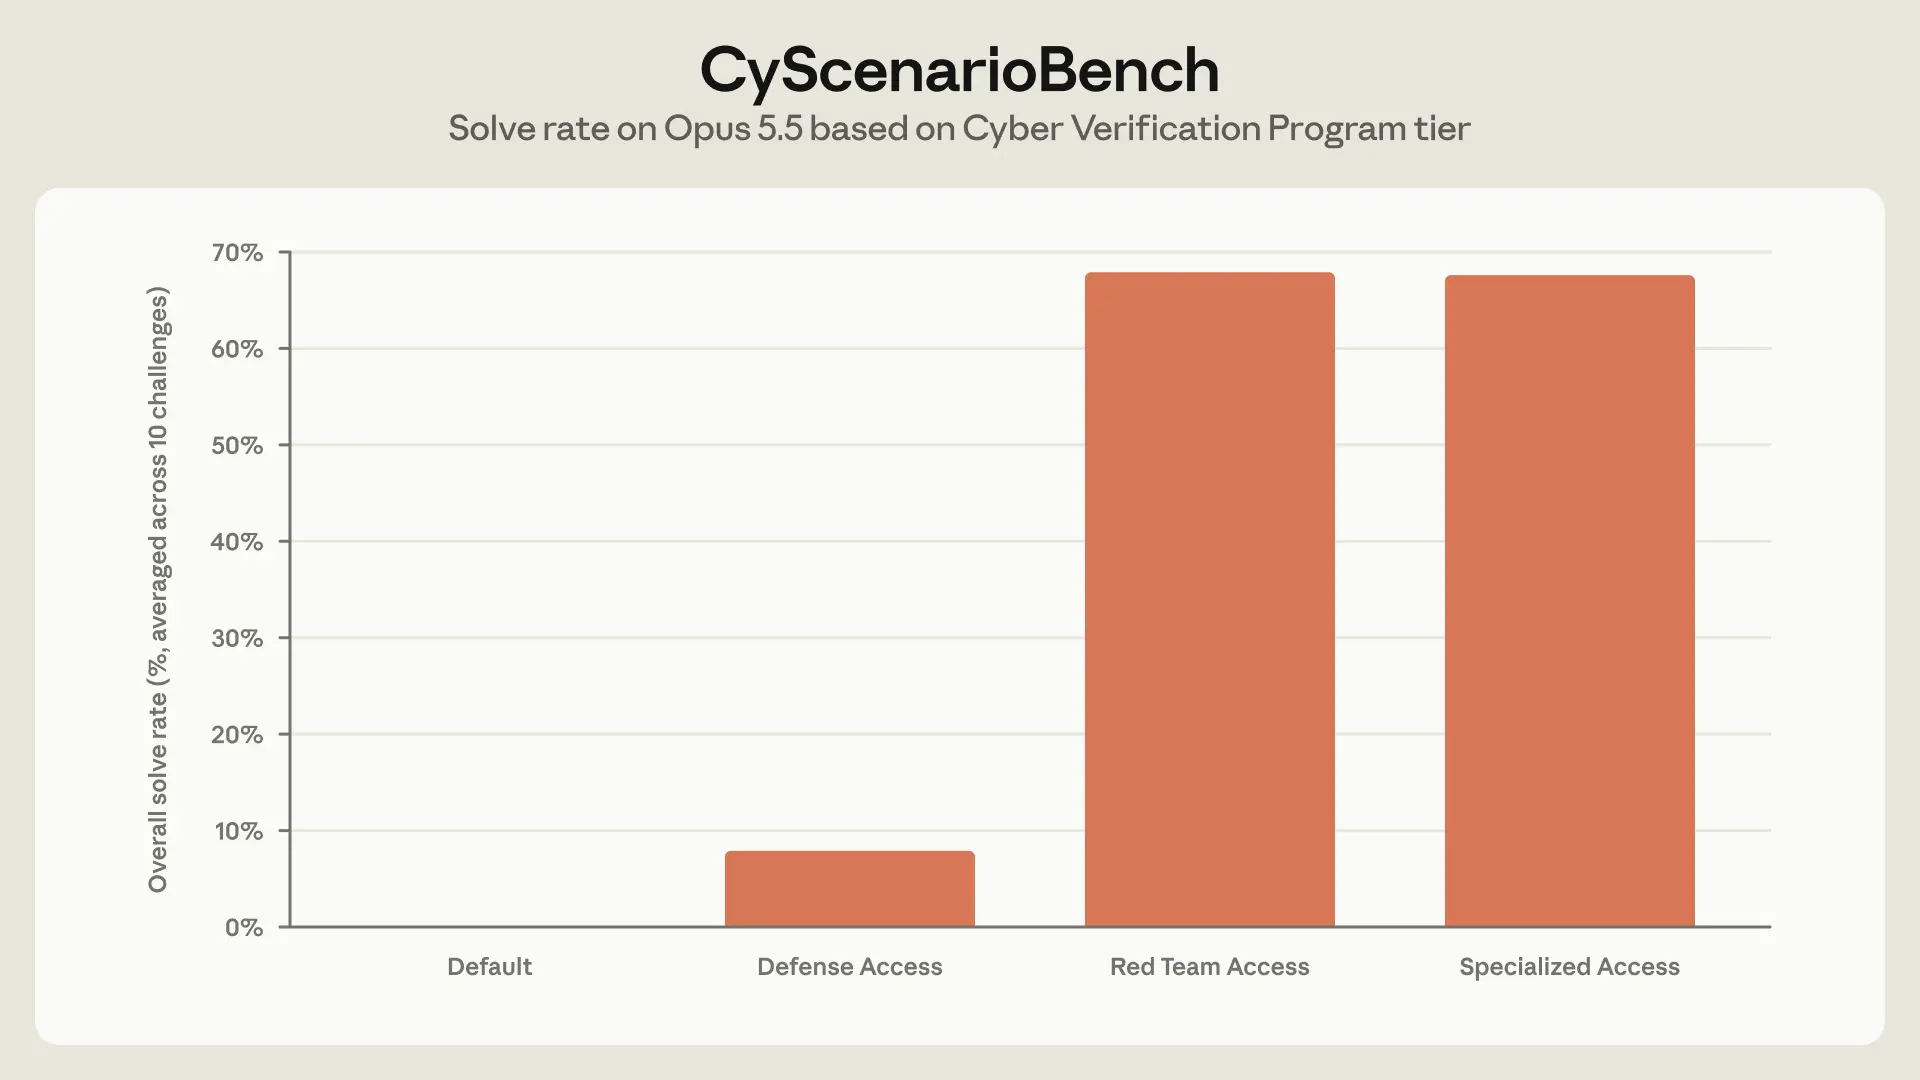
为了评估 CVP 保护措施的有效性,我们将 Claude Opus 5.5 输入 CyScenarioBench——一项评估模型在现实约束下规划和执行多阶段网络操作能力的测试——并针对不同的 CVP 层级调整了相关保障措施。由于此项评估涉及复杂且具交互性的攻击场景,我们预计 Claude 在通用发布模型和防御访问层级中会遭遇大量拦截,而在红队访问层级和专业访问层级中则不会受到任何拦截。
- 在没有 CVP 访问权限的情况下,所有任务在第一个提示词时即被拦截;
- 在防御访问层级中,挑战过程中的 50 次试验有 46 次在某一点被拦截,其余四项任务成功完成;
- 在红队访问层级中,未发生任何拦截,Claude Opus 5.5 成功完成了 50 项任务中的 34 项——这实际上等同于该模型在未应用任何保障措施情况下在此评估中 67.6% 的成功率(代表专业访问层级的表现)。
这些评估让我们有信心将先进的网络能力安全地提供给更广泛的防御者群体,从而扩大我们在玻璃翼计划中启动的防御工作。随着时间的推移,我们将不断完善基于层级的分类器。
赋予防御者优势
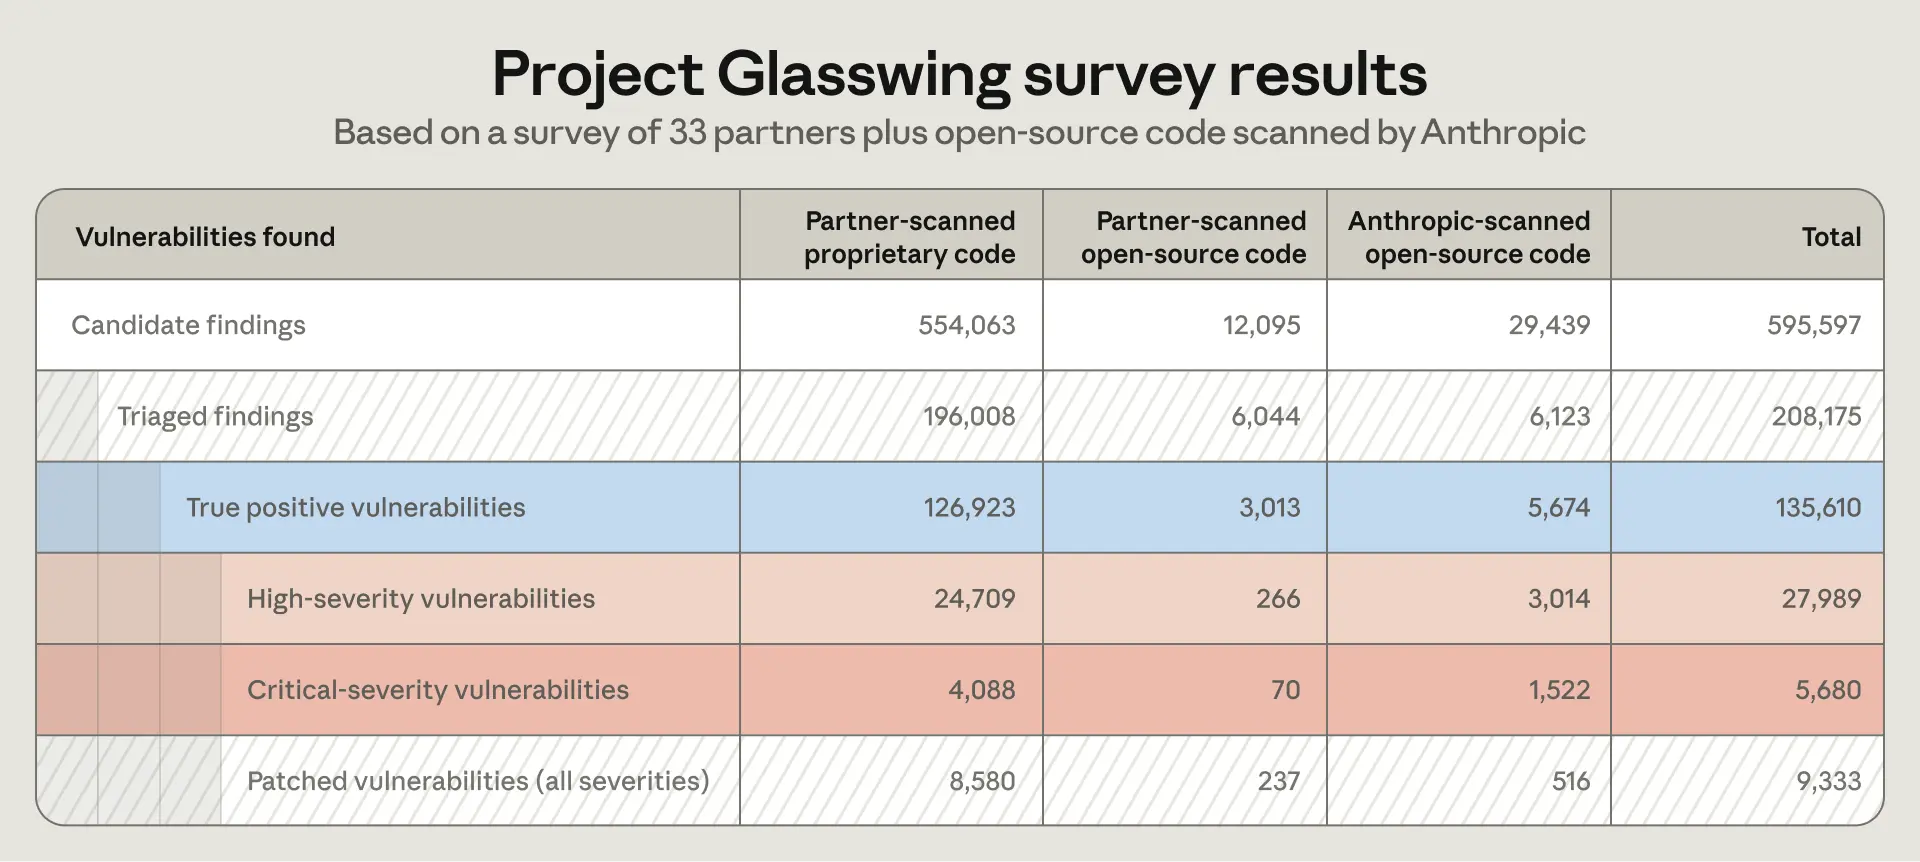
通过玻璃翼计划,我们发现 Claude Mythos 模型显著提高了组织识别其系统漏洞的速度。在该计划期间,我们的合作伙伴在 2026 年 4 月至 7 月间发现了至少 129,000 个经确认的软件漏洞。此外,通过我们自身的开源扫描工作,我们在 2026 年 4 月至 10 月间又发现了另外 5,500 个经确认的软件漏洞。在这些已确认的漏洞中,截至目前已有超过 33,000 个被评为严重或高危级别。这可能还是低估,因为这是仅基于部分玻璃翼计划合作伙伴的调查数据。因此,我们预计实际影响至少高出五倍。
当被问及如果没有 Claude Mythos 模型找到同等数量的漏洞需要多长时间时,几位合作伙伴告诉我们,这些模型将他们的漏洞发现速度提高了数月甚至数年。阅读我们的合作伙伴 Booz Allen 和 Comcast 关于他们经验的更多详情。
今天我们对网络验证计划所做的改变,旨在将玻璃翼计划的影响扩展到数量更多的网络防御者。我们也在继续努力保护开源软件和关键基础设施。在接下来的几周里,我们将分享更多关于这项工作的进展以及我们在持续努力赋予防御者永久性优势过程中所学到的内容。
申请访问权限
感兴趣的组织可在此申请加入 CVP。作为申请流程的一部分,我们将对所有申请人进行验证,并要求其提供与相应访问层级相关的安全控制措施证明。现有的 CVP 成员将保留之前模型的各项设置,并通过更新后的计划自动评估其对 Claude Opus 5.5、Claude Sonnet 5.5 和 Claude Mythos 5.1 的访问权限。管理员需要按照以下步骤为特定工作区分配访问权限。
CVP 可在 Claude Platform、Google Cloud 的 Vertex AI 以及 Microsoft Foundry 上使用。仅对符合 Enterprise Frontier Safeguards 资格的客户,CVP 才在 Amazon Bedrock 上可用。
如果您发现某些工作被阻止,而您认为您的层级应允许执行这些工作,可在此报告。有关各层级的详细信息,请参阅我们的帮助中心。
相关内容
Anthropic 投资 1 亿美元培训 10,000 名工程师,应对企业 AI 人才缺口
Anthropic 正在向 Claude Frontier Academy 投资 1 亿美元,计划在 2027 年底前培训 10,000 名前沿部署工程师,来自埃森哲、贝恩、CBA、德勤、麦肯锡、摩根士丹利和诺和诺德的学员群体已陆续启动。
巴克莱银行扩展 Claude 应用以升级运营并改善客户体验
英国全能银行巴克莱银行正在扩大其与 Anthropic 的战略合作,在其全球业务中整合安全的企业级 AI 系统。
Claude 发现具有 CRISPR 样重复序列的新型酶系统
我们宣布在 Anthropic 成立一个新的生命科学研究组和实验室。本文介绍了该工作的团队背景,并分享了早期成果:在科学家仅提供高层指导的情况下,Claude 发现了一种新型酶系统,其特性令人联想到 CRISPR。
译文已达到本站中文翻译的字数上限,剩余内容请查看原文。